El correo electrónico sigue siendo una de las principales herramientas de comunicación para empresas y particulares, pero también se ha convertido en uno de los canales favoritos de los ciberdelincuentes. Aprender a detectar correos fraudulentos es fundamental para evitar el robo de contraseñas, accesos no autorizados, pérdidas económicas o infecciones por malware.
Los ataques actuales pueden ser muy sofisticados. Algunos mensajes imitan con bastante precisión las comunicaciones de bancos, proveedores, plataformas digitales o incluso compañeros de trabajo. Por eso, identificar las señales de alerta antes de hacer clic puede marcar la diferencia entre ignorar un intento de fraude y sufrir un incidente de seguridad.
Por qué es importante detectar correos fraudulentos
Los correos fraudulentos suelen formar parte de campañas de phishing, una técnica utilizada para engañar al destinatario y conseguir que facilite información confidencial o realice alguna acción perjudicial.
El atacante puede intentar obtener contraseñas, datos bancarios, información corporativa o credenciales de acceso mediante formularios falsos, enlaces manipulados o archivos adjuntos aparentemente legítimos.
En una empresa, el riesgo puede ser todavía mayor. Una única cuenta comprometida puede facilitar el acceso a documentos internos, información de clientes o herramientas corporativas. Por este motivo, la prevención y la formación del equipo son elementos esenciales dentro de cualquier estrategia de ciberseguridad.
Revisa cuidadosamente la dirección del remitente
Uno de los primeros pasos para detectar correos fraudulentos consiste en revisar la dirección desde la que se ha enviado el mensaje.
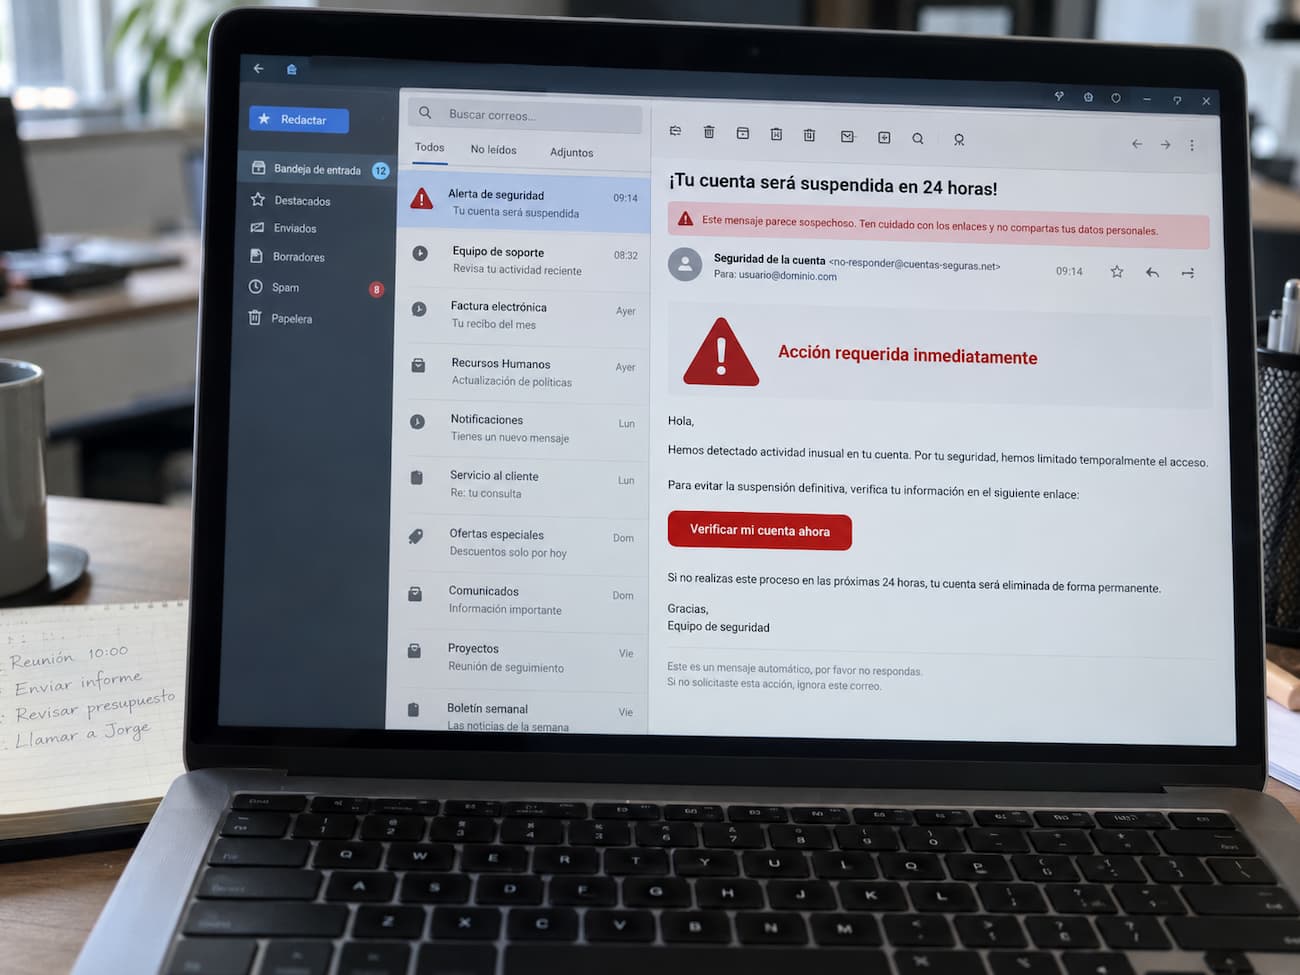
Los ciberdelincuentes pueden utilizar direcciones muy similares a las originales cambiando únicamente una letra, añadiendo un número o utilizando un dominio parecido. A simple vista, estas modificaciones pueden pasar desapercibidas.
Por ejemplo, un mensaje puede mostrar el nombre de una empresa conocida mientras que la dirección real pertenece a un dominio completamente diferente. Antes de responder, descargar archivos o introducir información, conviene comprobar siempre quién está realmente detrás del correo.
Desconfía de los mensajes que generan urgencia
Una estrategia habitual del phishing consiste en provocar una reacción inmediata. Frases como «tu cuenta será bloqueada», «pago pendiente», «acción urgente requerida» o «verifica tus datos inmediatamente» buscan reducir el tiempo que dedica el usuario a analizar el mensaje.
Cuando recibas una comunicación que genera presión o preocupación, conviene detenerse y comprobar la información por otros medios.
Si aparentemente procede de un banco, proveedor o plataforma digital, es preferible acceder directamente a su página web o aplicación oficial en lugar de utilizar el enlace incluido en el correo.
Cómo detectar correos fraudulentos a través de sus enlaces
Los enlaces son otro de los elementos más utilizados para dirigir a las víctimas hacia páginas web falsas.
Aunque el texto del enlace pueda parecer legítimo, la dirección real puede llevar a una web completamente distinta. Por ello, antes de hacer clic es recomendable comprobar el destino del enlace colocando el cursor sobre él.
También conviene prestar atención a dominios extraños, direcciones excesivamente largas, errores tipográficos o páginas que intentan imitar a servicios conocidos.
Cuando exista cualquier duda, lo más seguro es escribir manualmente la dirección oficial en el navegador en lugar de acceder desde el mensaje recibido.
Cuidado con los archivos adjuntos inesperados
Facturas, presupuestos, documentos de entrega, currículums o supuestas notificaciones administrativas son algunos de los formatos utilizados para distribuir archivos maliciosos.
Un archivo adjunto puede contener malware capaz de infectar un dispositivo, robar información o proporcionar acceso remoto a un atacante.
Si recibes un documento que no esperabas, incluso aunque aparentemente proceda de una persona conocida, conviene confirmar su legitimidad antes de abrirlo.
También es importante mantener actualizado el antivirus, el sistema operativo y las aplicaciones utilizadas habitualmente, ya que muchas amenazas aprovechan vulnerabilidades de software antiguo.
Los errores de redacción también pueden ser una señal para detectar correos fraudulentos
Aunque las campañas de phishing son cada vez más profesionales, algunos correos todavía contienen errores gramaticales, traducciones poco naturales o expresiones extrañas.
También puede ocurrir que el mensaje utilice un saludo demasiado genérico, como «Estimado cliente», cuando supuestamente procede de una empresa que dispone de tus datos personales.
Estas señales no permiten determinar por sí solas que un mensaje sea fraudulento, pero combinadas con otros indicios pueden ayudar a identificar comunicaciones sospechosas.
Solicitudes de contraseñas o información confidencial
Las empresas y plataformas legítimas normalmente no solicitan contraseñas completas, datos bancarios o códigos de verificación mediante correo electrónico.
Por tanto, cualquier mensaje que solicite información especialmente sensible debe analizarse con precaución.
También es importante no compartir códigos de autenticación de doble factor, ya que un atacante podría utilizarlos para acceder a una cuenta incluso aunque ya conozca la contraseña.
Cómo detectar correos fraudulentos dentro de una empresa
En el ámbito empresarial existen ataques especialmente dirigidos a empleados con acceso a información financiera o administrativa.
Por ejemplo, un ciberdelincuente puede hacerse pasar por un proveedor para solicitar el cambio de una cuenta bancaria o incluso suplantar a un directivo para ordenar una transferencia urgente.
Este tipo de fraude puede resultar difícil de identificar porque el mensaje puede utilizar nombres reales, cargos profesionales e información obtenida previamente en Internet.
Por ello, las empresas deberían establecer protocolos internos de verificación, especialmente para cambios de cuentas bancarias, transferencias importantes o solicitudes poco habituales.
La formación de los empleados es una herramienta fundamental
Las herramientas tecnológicas pueden bloquear gran parte del correo no deseado, pero ningún sistema consigue eliminar todos los intentos de fraude. La formación permite que los trabajadores aprendan a reconocer situaciones sospechosas y sepan cómo actuar ante ellas.
Explicar ejemplos reales, realizar simulaciones de phishing y establecer un procedimiento claro para comunicar incidentes puede reducir significativamente el riesgo.
La ciberseguridad no depende únicamente de la tecnología. También requiere crear una cultura empresarial en la que cada empleado comprenda la importancia de proteger la información.
Qué hacer cuando recibes un correo sospechoso
Cuando existen dudas sobre la legitimidad de un mensaje, lo más recomendable es no interactuar con él hasta verificar su procedencia. No conviene responder, descargar documentos ni introducir credenciales en páginas enlazadas desde el correo.
Si se trata de una comunicación relacionada con un proveedor, cliente o compañero de trabajo, puede confirmarse mediante otro canal, como una llamada telefónica o una comunicación interna.
También es recomendable informar al responsable técnico o al departamento de seguridad para que pueda analizar el mensaje y advertir al resto del equipo si fuera necesario.
Detectar correos fraudulentos: la prevención sigue siendo la mejor protección
Aprender a detectar correos fraudulentos permite reducir considerablemente uno de los riesgos de ciberseguridad más habituales tanto para particulares como para empresas.
Contar con una estrategia de prevención adecuada es especialmente importante en el entorno empresarial, donde un simple correo fraudulento puede comprometer información sensible, accesos corporativos o incluso provocar pérdidas económicas.
En este contexto, Red New, como distribuidor Vodafone Empresas para pymes, puede ayudar a las organizaciones a reforzar su entorno digital mediante servicios de conectividad, comunicaciones y soluciones tecnológicas orientadas a mejorar la seguridad y la protección de sus sistemas. Apostar por herramientas profesionales, junto con la formación de los empleados, permite reducir riesgos y construir una infraestructura empresarial mucho más preparada frente a las amenazas digitales.